經銷商專區|登入
〔最新消息〕2020-08-17
Github 不再只是版控平台,還是 APT 後門中繼站
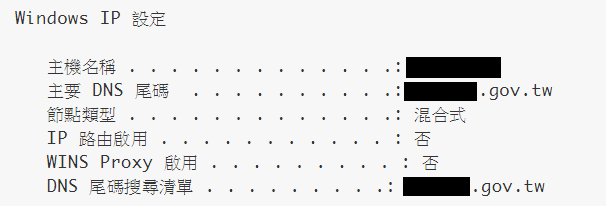
eamT5 近期於台灣某政府機關發現駭客入侵事件,駭客於受害端點上植入遠端控制程式(Remote Access Tool, RAT)。特別之處在於,駭客透過 GitHub 雲端服務做為中繼站,藉此規避網路閘道端資安設備的偵測與攔阻。下圖為該受害主機向中繼站報到時,所回傳的端點資訊,可清楚看出該端點的域名為台灣政府機關。
技術分析
TeamT5 分析此 GithubRAT 後門程式,發現原為 Python Script,透過 PyInstaller 封裝為 Windows 執行檔。
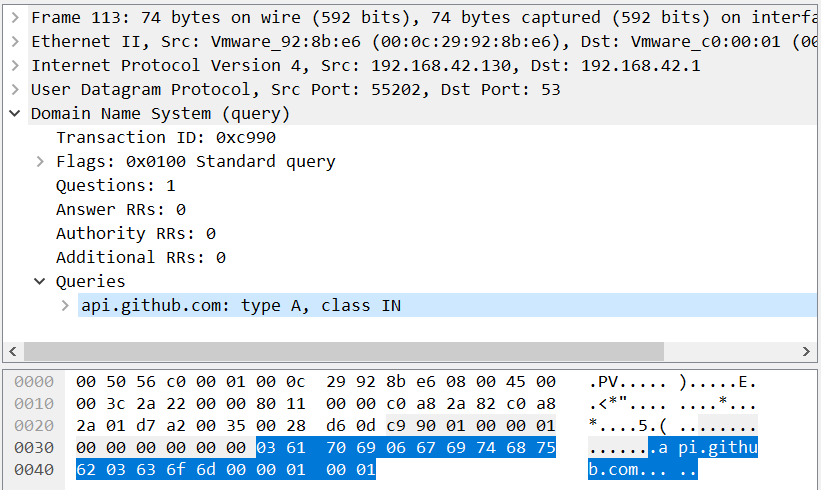
GithubRAT 執行後,會透過 api.github.com 連線至駭客的 Github 專案(Repository),並將駭客下達指令的結果回傳至 Github 專案上,其檔名為 Base64 編碼後的受害電腦名稱,網路封包如下圖所示。
技術分析
TeamT5 分析此 GithubRAT 後門程式,發現原為 Python Script,透過 PyInstaller 封裝為 Windows 執行檔。
GithubRAT 執行後,會透過 api.github.com 連線至駭客的 Github 專案(Repository),並將駭客下達指令的結果回傳至 Github 專案上,其檔名為 Base64 編碼後的受害電腦名稱,網路封包如下圖所示。
