經銷商專區|登入
〔最新消息〕2020-08-06
勒索軟體的動作:您將要受到攻擊的五個跡象
每當我們與勒索軟體受害者合作時,我們都會花一些時間回顧過去一兩週的遙測記錄。這些記錄有時包括(本身)可能不是固有惡意的行為異常,但是在已經發生攻擊的情況下,可以將其視為威脅行為者在受害者網路上進行操作的早期步驟。
特別是如果我們看到這五個指標中的任何一個,我們就會立即將其跳過。在調查期間發現的所有這些幾乎肯定可以表明攻擊者已經四處搜尋:了解網路的外觀,了解如何獲取帳戶和進行勒索軟體攻擊所需的訪問權限。
攻擊者使用合法的管理工具來搭建勒索軟體攻擊的舞台。在不知道管理員通常在其電腦上使用什麼工具的情況下,很容易忽略這些數據。事後看來,這五個指標代表了調查的危險信號。
特別是如果我們看到這五個指標中的任何一個,我們就會立即將其跳過。在調查期間發現的所有這些幾乎肯定可以表明攻擊者已經四處搜尋:了解網路的外觀,了解如何獲取帳戶和進行勒索軟體攻擊所需的訪問權限。
攻擊者使用合法的管理工具來搭建勒索軟體攻擊的舞台。在不知道管理員通常在其電腦上使用什麼工具的情況下,很容易忽略這些數據。事後看來,這五個指標代表了調查的危險信號。
-
網路掃描儀,尤其是在伺服器上。
攻擊者通常首先獲得對用於搜索信息的電腦的訪問權:這是Mac還是Windows,域名和公司名稱是什麼,電腦具有什麼樣的管理員權限,等等。接下來,攻擊者將想知道網路上還有什麼,他們可以訪問什麼。確定這一點的最簡單方法是掃描網路。如果檢測到網路掃描,例如AngryIP或Advanced Port Scanner,請詢問管理員。如果沒有人在使用掃描,那麼該進行調查了。
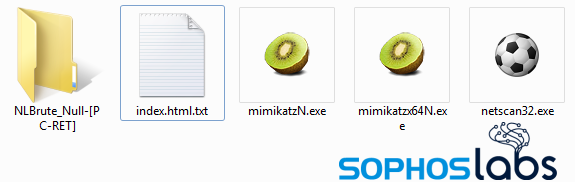
在Netwalker勒索軟體使用的工具庫中發現了一個網路掃描儀
- 禁用防病毒軟體的工具。
攻擊者擁有管理員權限後,他們通常將嘗試使用為協助強制刪除軟體而創建的應用程序來禁用安全軟體,例如Process Hacker,IOBit Uninstaller,GMER和PC Hunter。這些類型的商業工具是合法的,但是在不當之手,安全團隊和管理員需要質疑它們為何突然出現。
-
MimiKatz的存在
任何地方對MimiKatz的任何檢測都應進行調查。如果管理團隊中沒有人可以擔保使用MimiKatz,這是一個危險信號,因為它是用於憑據盜竊的最常用駭客工具之一。攻擊者還使用Windows Sysinternals中包含的Microsoft Process Explorer,這是一種合法工具,可以從記憶體中轉儲LSASS.exe,從而創建.dmp文件。然後,他們可以將其帶到自己的環境中,並使用MimiKatz在自己的測試機上安全地提取用戶名和密碼。
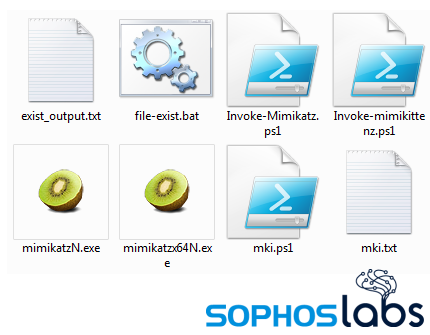
Mimikatz和用於啟動它的相關PowerShell腳本,位於Netwalker勒索軟體威脅參與者使用的工具庫中
-
可疑行為的模式
每天在同一時間或以重複的方式進行的任何檢測通常都表明存在其他情況,即使已檢測到並刪除了惡意文件。安全團隊應該問:“為什麼會回來?” 事件回應者知道,這通常意味著發生了尚未(到目前為止)被識別出的其他惡意事件。
-
測試攻擊
有時,攻擊者會在幾台電腦上進行小型測試攻擊,以查看部署方法和勒索軟體是否成功執行,或者安全軟體是否將其停止。如果安全工具阻止了攻擊,則他們會改變其策略並重試。這將顯示他們的手,並且攻擊者將知道他們的時間現在很有限。發起大型攻擊通常只需要幾個小時。
文章來源
文章來源
